


AI 文章摘要
trivy 是一个用于容器镜像及工件漏洞、错误配置和硬编码秘密扫描的工具,支持操作系统包(如 Alpine、RHEL、CentOS)和特定语言包(如 Bundler、Composer、npm、yarn)的漏洞检测,以及 Terraform 和 Kubernetes 等 IaC 文件的配置问题扫描。安装简便,只需下载二进制文件即可使用。扫描操作只需指定目标镜像名称。使用时可指定输出格式、退出码(通过 --exit-code 选项控制,支持 CI/CD 集成),以及报告的严重程度阈值。工具适用于快速检测容器安全风险,版本为 v0.29.2。
1、trivy介绍
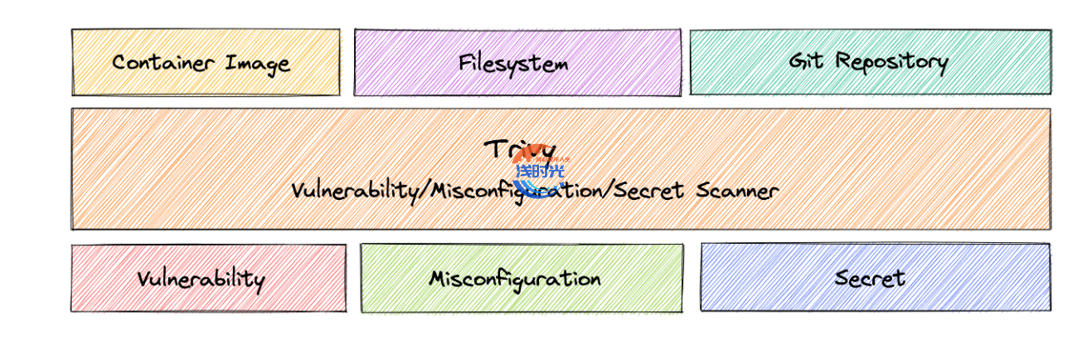
Trivy(tri发音像触发器,发音像 en vy )是一个简单而全面的漏洞/错误配置/秘密扫描器,用于容器和其他工件。 检测操作系统包(Alpine、RHEL、CentOS 等)和特定语言包(Bundler、Composer、npm、yarn 等)的漏洞。此外,扫描Terraform 和 Kubernetes 等基础架构即代码 (IaC) 文件vyTrivyTrivyTrivy比如密码、API 密钥和令牌。 Trivy易于使用。只需安装二进制文件,您就可以扫描了。扫描所需要做的就是指定一个目标,例如容器的图像名称。
2、安装trivy
RELEASE_VERSION=$(grep -Po '(?<=VERSION_ID=")[0-9]' /etc/os-release)

cat << EOF | sudo tee -a /etc/yum.repos.d/trivy.repo
[trivy]
name=Trivy repository
baseurl=https://aquasecurity.github.io/trivy-repo/rpm/releases/$RELEASE_VERSION/\$basearch/
gpgcheck=0
enabled=1
EOF

sudo yum -y update
sudo yum -y install trivy
3、使用trivy
3.1:扫描容器镜像
- 语法:
trivy image [YOUR_IMAGE_NAME]
~]# trivy image python:3.4-alpine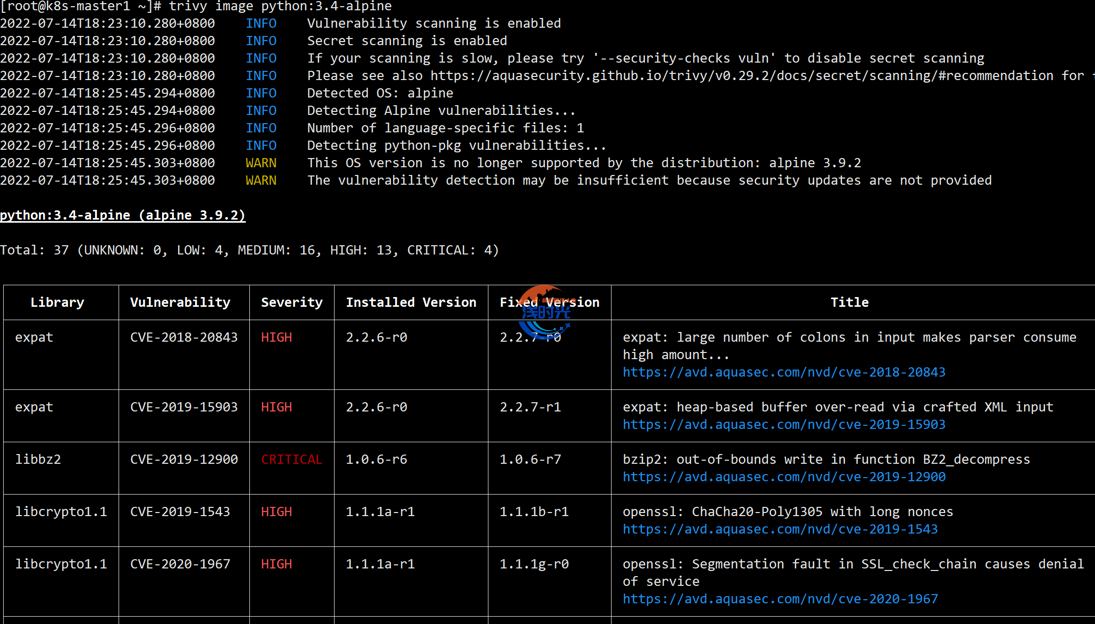
3.2:指定输出格式
~]# trivy image -f json -o results.json python:3.4-alpine3.9
3.3:指定退出码
默认情况下,即使检测到漏洞,Trivy也会以代码0退出。如果要使用非零退出代码退出,请使用–exit code选项。此选项对CI/CD很有用。在下面的示例中,仅当发现关键漏洞时,测试才会失败。
--exit-code:指定退出码--severity:输出指定的严重程度报告
~]# trivy image --exit-code 0 --severity MEDIUM,HIGH python:3.4-alpine3.9
~]# trivy image --exit-code 1 --severity CRITICAL python:3.4-alpine3.9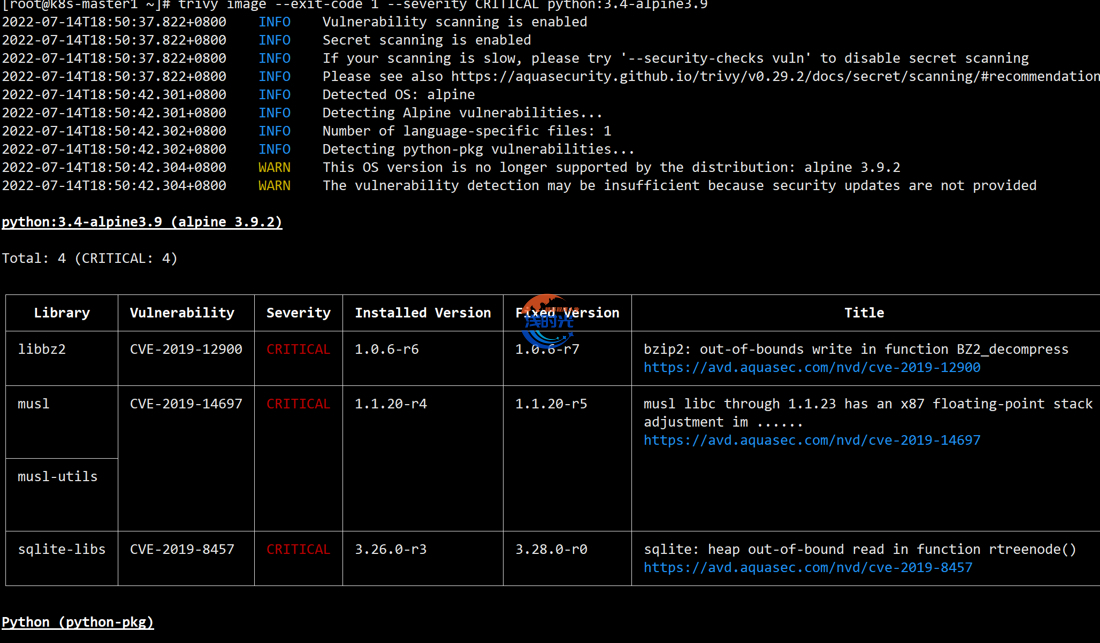
以上就是本次文章所有知识点,如果文章对你有帮助就动动你那发财的小手,点个赞留个言,给本站加点热度。谢谢支持!
本文要点
原文摘录检测操作系统包(Alpine、RHEL、CentOS 等)和特定语言包(Bundler、Composer、npm、yarn 等)的漏洞。


感谢博主分享,学习了